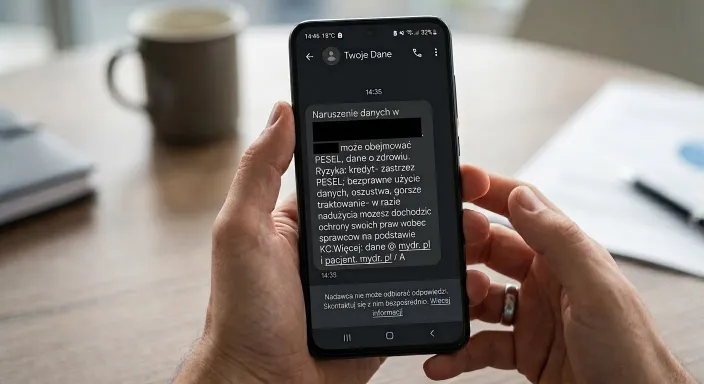
Placówki medyczne w całym kraju rozpoczęły wysyłkę wiadomości SMS do pacjentów, których dane mogły zostać przejęte w wyniku hakerskiego ataku na system MyDr. Incydent bezpieczeństwa dotyczy oprogramowania do Elektronicznej Dokumentacji Medycznej (EDM) wykorzystywanego przez ponad 12 tysięcy przychodni i gabinetów. Rząd potwierdził, że zagrożenie może dotyczyć nawet 19 milionów obywateli.
Dlaczego pacjenci otrzymują powiadomienia SMS?
Osoby korzystające z opieki zdrowotnej w placówkach pracujących na systemie MyDr zaczęły otrzymywać oficjalne powiadomienia tekstowe oraz wiadomości e-mail. Jest to efekt działań mających na celu realizację wymogów rozporządzenia RODO. Dostawca oprogramowania udostępnił przychodniom dedykowane narzędzie oraz wzory komunikatów, by umożliwić szybkie poinformowanie osób, których dane znalazły się w naruszonej bazie.
Atak cyberprzestępczy doprowadził do skopiowania z chmury bazy danych pochodzących głównie z okresu do 12 kwietnia 2024 roku (a w odosobnionych przypadkach także danych z anulowanych e-skierowań z późniejszego okresu). Z ostrożności zdecydowano o powiadomieniu bardzo szerokiej grupy pacjentów – nawet takich, co do których istnieje jedynie potencjalne ryzyko wycieku.
W nieuprawnione ręce mogły trafić:
- Numery PESEL,
- Imiona, nazwiska oraz numery telefonów i adresy e-mail,
- Historia leczenia, w tym informacje o e-receptach i skierowaniach.
Oficjalne stanowisko i brak dowodów na publikację w sieci
Prezes firmy MyDr, Piotr Miluski, w oficjalnym oświadczeniu skierowanym do użytkowników przeprosił za zaistniałą sytuację i zapewnił, że luka w systemie została niezwłocznie zidentyfikowana oraz usunięta.
„Przepraszam każdego pacjenta i każdego naszego użytkownika za niepokój, stres i niepewność. Wiem, że obawa o swoje dane medyczne to nie jest zwykły stres – to jedne z najbardziej prywatnych informacji, jakie istnieją, a ich bezpieczeństwo traktujemy jako najważniejsze zadanie” – zadeklarował szef spółki.
Zarówno dostawca oprogramowania, jak i rządowy zespół CERT NASK podkreślają, że na obecnym etapie śledztwa nie stwierdzono, aby skradzione dane zostały publicznie udostępnione lub wystawione na sprzedaż w dark necie. Posiadanie danych przez hakerów nie oznacza automatycznie, że zostały one rozpowszechnione.
Sprawą zajmują się wyspecjalizowane jednostki, w tym Centralne Biuro Zwalczania Cyberprzestępczości (CBZC) pod nadzorem Prokuratury Okręgowej w Warszawie, a także Urząd Ochrony Danych Osobowych (UODO) i Centrum e-Zdrowia.
Jak sprawdzić, czy Twój PESEL był w przejętej bazie?
W odpowiedzi na skalę zdarzenia Ministerstwo Cyfryzacji wdrożyło dedykowaną usługę weryfikacyjną. Każdy obywatel może samodzielnie zweryfikować status swoich danych na państwowym portalu:
- Wejdź na stronę
bezpiecznedane.gov.pl. - Zaloguj się bezpiecznie poprzez mObywatel, Profil Zaufany, bankowość elektroniczną lub e-dowód.
- Sprawdź, czy Twój numer PESEL znajduje się w zbiorze objętym incydentem MyDr.
Należy pamiętać, że serwis rządowy pokazuje jedynie obecność numeru PESEL w bazie. Jeżeli chcesz uzyskać dokładne informacje o zakresie przetwarzanych danych medycznych, skontaktuj się ze swoją przychodnią, która jest administratorem Twojej dokumentacji.
Kluczowe kroki chroniące przed oszustwem
Samo wejście w posiadanie numeru PESEL i danych medycznych nie pozwala przestępcom na bezpośrednie wypłacenie środków z konta bankowego, jednak znacząco ułatwia tzw. phishing – czyli podszywanie się pod zaufane instytucje.
Eksperci ds. cyberbezpieczeństwa zalecają podjęcie następujących środków zaradczych:
- Zastrzeżenie numeru PESEL – najszybszą metodą jest skorzystanie z bezpłatnej opcji w aplikacji mObywatel lub zaimplementowanie blokady w urzędzie gminy. Zapobiega to m.in. zaciągnięciu pożyczki przez osoby nieuprawnione.
- Wzmożona czujność przy wiadomościach SMS i telefonach – przestępcy mogą wykorzystać wiedzę o Twoim leczeniu do wyłudzeń (np. fałszywe SMS-y z prośbą o dopłatę do e-recepty lub potwierdzenie płatnej wizyty).
- Zmiana haseł i włączenie 2FA – warto odświeżyć hasła do kont pocztowych oraz serwisów pacjenta i aktywować dwuetapową weryfikację logowania.
